Domain werbe-design.de kaufen?
Wir ziehen mit dem Projekt
werbe-design.de um.
Sind Sie am Kauf der Domain
werbe-design.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain werbe-design.de kaufen?
Was sind effektive Methoden zur Erkennung und Abwehr von Spionageaktivitäten in Regierungsorganisationen?
Effektive Methoden zur Erkennung und Abwehr von Spionageaktivitäten in Regierungsorganisationen umfassen die Implementierung von strengen Zugriffskontrollen, regelmäßige Überprüfungen der IT-Systeme und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken. Zudem können Technologien wie Intrusion Detection Systems und Data Loss Prevention Tools eingesetzt werden, um verdächtige Aktivitäten zu identifizieren und zu blockieren. Eine enge Zusammenarbeit mit Sicherheitsbehörden und der Austausch von Informationen mit anderen Regierungsorganisationen können ebenfalls dazu beitragen, Spionageaktivitäten frühzeitig zu erkennen und zu bekämpfen. **
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **

Ähnliche Suchbegriffe für BotNet-Erkennung-und-Abwehr
Top-Angebote
Produkte zum Begriff BotNet-Erkennung-und-Abwehr:
-
Plüschhase mit Projektor, Licht und KI- Erkennung von WeinenLichtprojektor - Baby, Innenbereich, auf Batterien, Toneffekte, das Thema der Projektion des Universums und der Sterne, Abmessungen 22 × 25 × 13 cm (H × B × T), bei Detektion wird nur eine Melodie ausgelöst, und es kann kein weißes Rauschen eingestellt werden Kinderprojektor - PlüschhaseMit Projektor, Licht und AI-WeinerkennungIst Ihr kleiner Sprössling unruhig, müde und braucht Ruhe? Gönnenn Sie ihm diese Einschlafhilfe - ein plüschiges Kaninchen. Das Plü20,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
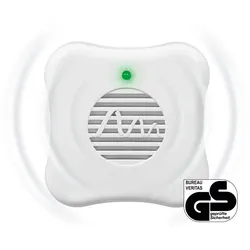
Gardigo Mäuse-AbwehrDie Maus, die hierzulande lebt und ihr Unwesen treibt, hat einen sehr ausgeprägten Gehörsinn. Im Vergleich zum Menschen nimmt die Maus sehr viel höhere Töne wahr. Mäuse unterhalten sich untereinander im Ultraschallton-Bereich, nur Angst oder Wuttöne sind teilweise von den Menschen hörbar. Diese Eigenschaft macht sich unser Gerät zu Nutze und sendet Schallwellen im Ultraschallbereich aus. Diese sind für Menschen nicht hörbar, für die Maus aber auf Dauer sehr lästig, sodass sie sich nach einem ruhigeren Plätzchen umschaut.Maße 6,5 x 6,5 x 6,8 cmFarbe WeissLieferumfang 1 Gardigo Mäuse-Abwehr 1 BedienungsanleitungHinweise Ausschließlich für den Einsatz in geschlossenen Räumen geeignet Wählen Sie eine Steckdose, die nach vorne hin mindestens 1 m frei von Hindernissen ist Bringen Sie das Gerät nicht hinter Möbeln, Vorhängen oder anderen Gegenständen anTechnische Daten: Wirkungsbereich: ca. 25 m2 Frequenz: ca. 35 kHz Stromverbrauch: 0,2 W Stromstärke: 0,9 mA Spannung: 220 - 240 V/50 - 60 Hz Betriebsanzeige (LED)11,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
CETEBE Abwehr plus mit Vitamin C, D und ZinkAnwendungsgebiet von CETEBE Abwehr plus mit Vitamin C, D und Zink Cetebe® ABWEHR plusNahrungsergänzungsmittel – zur 3-fachen Unterstützung der Abwehrkräfte, 300 mg ZEITPERLEN® Vitamin C, 10 μg Vitamin D3 und 10 mg Zink, geschmacksneutralMIT CETEBE® ABWEHR PLUS DIE ABWEHRKRÄFTE UNTERSTÜTZENCetebe® ABWEHR plus Kapseln enthalten wichtige Vitalstoffe wie Vitamin C, D und Zink, die nachweislich zu einer normalen Funktion des Immunsystems beitragen können. Vitamin C trägt zu einer normalen Funktion des Immunsystems während und nach intensiver körperlicher Betätigung bei. Vitamin D trägt zur normalen Funktion des Immunsystems sowie zur Erhaltung normaler Knochen und Muskelfunktionen bei. Zink wiederum trägt zu einer normalen Funktion des Immunsystems und zur Erhaltung normaler Haut, Haare und Nägel bei. Die Cetebe® ZEITPERLEN sorgen dafür, dass der Körper kontinuierlich mit Vitamin C versorgt wird, was eine optimale Verarbeitung und Speicherung des Vitamins ermöglicht. Eine Kapsel pro Tag mit ausreichend Flüssigkeit eingenommen, kann eine zuverlässige Versorgung mit Vitamin C, D und Zink bieten, um das Immunsystem zu unterstützen und die Abwehrkräfte zu unterstützen.WEITERFÜHRENDE INFORMATIONEN:Cetebe® ABWEHR plus zur Unterstützung……des Immunsystems in der nasskalten Jahreszeit, wenn Erkältungen häufiger auftreten.…bei starker körperlicher Belastung.…bei Stress und der damit einhergehenden erhöhten Anfälligkeit für Atemwegsinfekte. HÄUFIGE FRAGEN & ANTWORTEN: Welche Inhaltsstoffe enthält Cetebe® ABWEHR plus?Cetebe® ABWEHR plus enthält 300 mg ZEITPERLEN® Vitamin C, 10 μg Vitamin D3 und 10 mg Zink.Die Zutaten sind: Vitamin C, Gelatine, Füllstoff mikrokristalline Cellulose, Zinkgluconat, Überzugmittel Schellack, Talkum und Stearinsäure, Saccharose, gehärtetes pflanzliches Fett (Kokos- und Palmkernfett), Maisstärke, Farbstoff Riboflavin, Säureregulator Weinsäure, Vitamin D3. Was ist ZEITPERLEN®54,39 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Korthaus, Claudia: Grundkurs Typografie und LayoutGrundkurs Typografie und Layout , Für Ausbildung, Studium und Praxis - Ausgabe 2020 , Servopumpen > Sportfederung , Auflage: 6. Auflage, Erscheinungsjahr: 20200328, Produktform: Kartoniert, Titel der Reihe: Rheinwerk Design##, Autoren: Korthaus, Claudia, Edition: REV, Auflage: 20006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 345, Themenüberschrift: DESIGN / Graphic Arts / Typography, Keyword: Typographie; Schrift Satz-Zeichen Buchstaben; Makro Mikro Detail; InDesign; Print Web-Fonts; Hand-Buch; Web Digital; Medien-Gestaltung; Gestalter; Kommunikations-Design; Grafik; Ausbildung Studium; Tutorial Anleitung lernen; Grund-Kurs; Corporate Manual, Fachschema: Datenverarbeitung / Anwendungen / Betrieb, Verwaltung~Informatik~Grafik / Layout~Layout~Typografie~Design / Grafikdesign~Grafikdesign, Fachkategorie: Informatik~Unternehmensanwendungen~Grafikdesign, Sprache: Deutsch, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Typografie und Schrift, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 231, Breite: 169, Höhe: 30, Gewicht: 856, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783836240857 9783836228183 9783836217941 9783836212076 9783898424066, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 37006829,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Rolle spielen Antikörper im Immunsystem und wie können sie zur Erkennung und Abwehr von Krankheitserregern beitragen?
Antikörper sind Proteine, die vom Immunsystem produziert werden, um Krankheitserreger zu erkennen und zu bekämpfen. Sie binden sich spezifisch an Antigene auf den Erregern und markieren sie für die Zerstörung durch andere Immunzellen. Auf diese Weise tragen Antikörper dazu bei, Infektionen zu verhindern oder zu bekämpfen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie können Unternehmen ihre Systeme effektiv vor Malware-Attacken schützen? Welche Tools und Maßnahmen empfehlen Experten zur Malware-Erkennung und -Abwehr?
Unternehmen können ihre Systeme effektiv vor Malware-Attacken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Mitarbeiter in Sicherheitsbewusstsein schulen. Experten empfehlen außerdem die Verwendung von Intrusion Detection Systems (IDS), Endpoint Protection Platforms (EPP) und Security Information and Event Management (SIEM) Tools zur Malware-Erkennung und -Abwehr. Es ist auch wichtig, regelmäßige Backups durchzuführen und Incident Response Pläne zu erstellen, um im Falle eines Angriffs schnell reagieren zu können. **
-
Macht Tischtennis moderne Abwehr und klassische Abwehr Sinn?
Ja, sowohl moderne Abwehr als auch klassische Abwehr haben ihre Berechtigung im Tischtennis. Moderne Abwehrspieler zeichnen sich durch schnelle und aggressive Schläge aus, während klassische Abwehrspieler eher auf eine defensive Spielweise setzen und versuchen, ihre Gegner durch ihre hohe Ballkontrolle und Präzision zu überlisten. Beide Spielstile erfordern unterschiedliche Techniken und Taktiken, und es kommt letztendlich auf die individuellen Fähigkeiten und Vorlieben des Spielers an. **


Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Was sind Schaden und Abwehr?
Schaden bezieht sich auf den Verlust von Gesundheit oder Ressourcen, der einem Charakter oder einer Einheit in einem Spiel oder einer Kampfsituation zugefügt wird. Abwehr hingegen bezieht sich auf die Fähigkeit eines Charakters oder einer Einheit, Schaden zu reduzieren oder zu verhindern, indem sie Angriffe blockiert, ausweicht oder Widerstand gegen bestimmte Arten von Schaden hat. **
Top-Angebote
Produkte zum Begriff BotNet-Erkennung-und-Abwehr:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
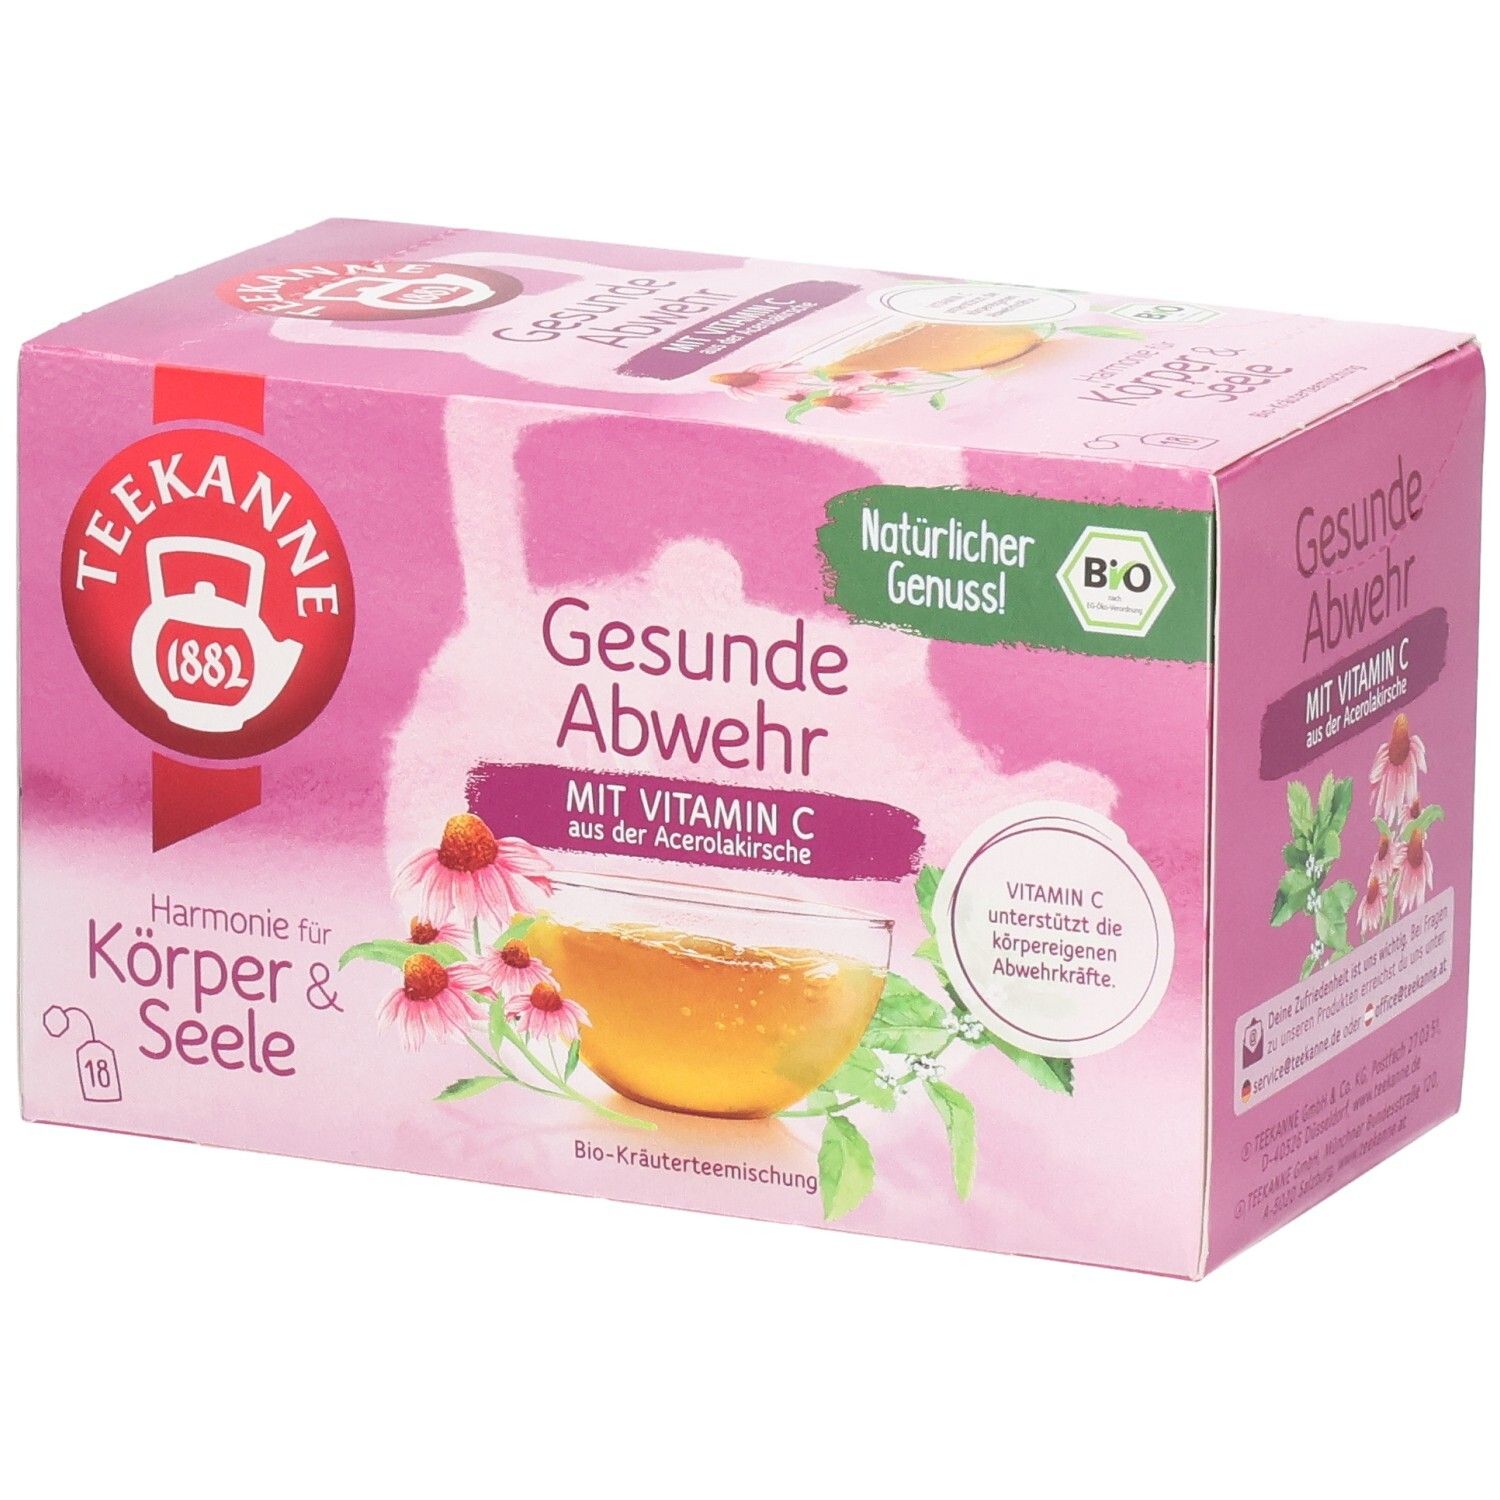
Teekanne BIO Harmonie f. Körper & Seele Gesunde Abwehr 18 St TeeBitte achten Sie auf eine ausgewogene Ernährung und eine gesunde Lebensweise. TEEKANNE BIO Gesunde Abwehr TEEKANNE BIO Gesunde Abwehr steht für einzigartige Teemomente zum Genießen - ganz ohne Schnickschnack. In der Kräuterteemischung vereinen sich unter anderem spritziges Zitronengras mit milder Melisse. Natürliches Vitamin C aus der Acerolakirsche unterstützt die körpereigenen Abwehrkräfte. Zitronenmyrte und Pfefferminze sorgen für das gewisse Etwas. Apfel und Sonnenhutkraut runden die Teemischung gekonnt ab. Warum kompliziert, wenn es auch einfach geht? Entdecke TEEKANNE BIO Gesunde Abwehr und erlebe puren Tee-Genuss aus natürlichen Zutaten. Unsere Bio-Produkte werden kontrolliert durch DE-ÖKO-006 - bei Produkten aus unseren Produktionsstandorten in Italien, Österreich und Polen erfolgt die Prüfung durch lokale Kontrollstellen. Bio nach EU-Öko-Verordnung Nachhaltige Erzeugung und ausgezeichnete Produktqualität Zutaten: Zitronengras*, Melisse (12%)*, Acerolsaftgranulat (11%)*, Zitronenmyrte*, Pfefferminze*, Apfel*, Sonnenhutkraut (1%)* *aus kontrolliert biologischer Landwirtschaft Dieses Produkt ist von Natur aus laktosefrei, glutenfrei und vegan. Wir empfehlen den täglichen Konsum von mindestens 2-3 Tassen. Achte auf eine abwechslungsreiche und ausgewogene Ernährung und eine gesunde Lebensweise. Nährwerte: Nährwertangaben 100ml Tee* enthalten durchschnittlich Brennwert (kJ) 4kJ (1kcal) Fett 0g - davon gesättigte Fettsäuren 0g Kohlenhydrate 0,2g - davon Zucker 0g Eiweiß 0g Salz 0g Vitamin C 7,5% NRV** 6mg *bei einer Zubereitung eines Beutels mit 200ml Wasser **NRV=Nährstoffbezugswerte für die tägliche Zufuhr Zubereitung: Gieße für 1 Tasse 1 Teebeutel mit sprudelnd kochendem Wasser und für eine Kanne 3 Teebeutel auf. Lass den Tee 5 Minuten ziehen. Genieße den Tee heiß. Lagerung: Vor Wärme geschützt und trocken lagern Nettofüllmenge: 18 Doppelkammerbeutel à 2g Hersteller: TEEKANNE GmbH & Co. KG Kevelaerer Str. 21-23 40549 Düsseldorf4,29 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Plüschhase mit Projektor, Licht und KI- Erkennung von WeinenLichtprojektor - Baby, Innenbereich, auf Batterien, Toneffekte, das Thema der Projektion des Universums und der Sterne, Abmessungen 22 × 25 × 13 cm (H × B × T), bei Detektion wird nur eine Melodie ausgelöst, und es kann kein weißes Rauschen eingestellt werden Kinderprojektor - PlüschhaseMit Projektor, Licht und AI-WeinerkennungIst Ihr kleiner Sprössling unruhig, müde und braucht Ruhe? Gönnenn Sie ihm diese Einschlafhilfe - ein plüschiges Kaninchen. Das Plü20,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Gardigo Mäuse-AbwehrDie Maus, die hierzulande lebt und ihr Unwesen treibt, hat einen sehr ausgeprägten Gehörsinn. Im Vergleich zum Menschen nimmt die Maus sehr viel höhere Töne wahr. Mäuse unterhalten sich untereinander im Ultraschallton-Bereich, nur Angst oder Wuttöne sind teilweise von den Menschen hörbar. Diese Eigenschaft macht sich unser Gerät zu Nutze und sendet Schallwellen im Ultraschallbereich aus. Diese sind für Menschen nicht hörbar, für die Maus aber auf Dauer sehr lästig, sodass sie sich nach einem ruhigeren Plätzchen umschaut.Maße 6,5 x 6,5 x 6,8 cmFarbe WeissLieferumfang 1 Gardigo Mäuse-Abwehr 1 BedienungsanleitungHinweise Ausschließlich für den Einsatz in geschlossenen Räumen geeignet Wählen Sie eine Steckdose, die nach vorne hin mindestens 1 m frei von Hindernissen ist Bringen Sie das Gerät nicht hinter Möbeln, Vorhängen oder anderen Gegenständen anTechnische Daten: Wirkungsbereich: ca. 25 m2 Frequenz: ca. 35 kHz Stromverbrauch: 0,2 W Stromstärke: 0,9 mA Spannung: 220 - 240 V/50 - 60 Hz Betriebsanzeige (LED)11,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind effektive Methoden zur Erkennung und Abwehr von Spionageaktivitäten in Regierungsorganisationen?
Effektive Methoden zur Erkennung und Abwehr von Spionageaktivitäten in Regierungsorganisationen umfassen die Implementierung von strengen Zugriffskontrollen, regelmäßige Überprüfungen der IT-Systeme und Sensibilisierung der Mitarbeiter für Sicherheitsrisiken. Zudem können Technologien wie Intrusion Detection Systems und Data Loss Prevention Tools eingesetzt werden, um verdächtige Aktivitäten zu identifizieren und zu blockieren. Eine enge Zusammenarbeit mit Sicherheitsbehörden und der Austausch von Informationen mit anderen Regierungsorganisationen können ebenfalls dazu beitragen, Spionageaktivitäten frühzeitig zu erkennen und zu bekämpfen. **
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Welche Rolle spielen Antikörper im Immunsystem und wie können sie zur Erkennung und Abwehr von Krankheitserregern beitragen?
Antikörper sind Proteine, die vom Immunsystem produziert werden, um Krankheitserreger zu erkennen und zu bekämpfen. Sie binden sich spezifisch an Antigene auf den Erregern und markieren sie für die Zerstörung durch andere Immunzellen. Auf diese Weise tragen Antikörper dazu bei, Infektionen zu verhindern oder zu bekämpfen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
Ähnliche Suchbegriffe für BotNet-Erkennung-und-Abwehr
-
CETEBE Abwehr plus mit Vitamin C, D und ZinkAnwendungsgebiet von CETEBE Abwehr plus mit Vitamin C, D und Zink Cetebe® ABWEHR plusNahrungsergänzungsmittel – zur 3-fachen Unterstützung der Abwehrkräfte, 300 mg ZEITPERLEN® Vitamin C, 10 μg Vitamin D3 und 10 mg Zink, geschmacksneutralMIT CETEBE® ABWEHR PLUS DIE ABWEHRKRÄFTE UNTERSTÜTZENCetebe® ABWEHR plus Kapseln enthalten wichtige Vitalstoffe wie Vitamin C, D und Zink, die nachweislich zu einer normalen Funktion des Immunsystems beitragen können. Vitamin C trägt zu einer normalen Funktion des Immunsystems während und nach intensiver körperlicher Betätigung bei. Vitamin D trägt zur normalen Funktion des Immunsystems sowie zur Erhaltung normaler Knochen und Muskelfunktionen bei. Zink wiederum trägt zu einer normalen Funktion des Immunsystems und zur Erhaltung normaler Haut, Haare und Nägel bei. Die Cetebe® ZEITPERLEN sorgen dafür, dass der Körper kontinuierlich mit Vitamin C versorgt wird, was eine optimale Verarbeitung und Speicherung des Vitamins ermöglicht. Eine Kapsel pro Tag mit ausreichend Flüssigkeit eingenommen, kann eine zuverlässige Versorgung mit Vitamin C, D und Zink bieten, um das Immunsystem zu unterstützen und die Abwehrkräfte zu unterstützen.WEITERFÜHRENDE INFORMATIONEN:Cetebe® ABWEHR plus zur Unterstützung……des Immunsystems in der nasskalten Jahreszeit, wenn Erkältungen häufiger auftreten.…bei starker körperlicher Belastung.…bei Stress und der damit einhergehenden erhöhten Anfälligkeit für Atemwegsinfekte. HÄUFIGE FRAGEN & ANTWORTEN: Welche Inhaltsstoffe enthält Cetebe® ABWEHR plus?Cetebe® ABWEHR plus enthält 300 mg ZEITPERLEN® Vitamin C, 10 μg Vitamin D3 und 10 mg Zink.Die Zutaten sind: Vitamin C, Gelatine, Füllstoff mikrokristalline Cellulose, Zinkgluconat, Überzugmittel Schellack, Talkum und Stearinsäure, Saccharose, gehärtetes pflanzliches Fett (Kokos- und Palmkernfett), Maisstärke, Farbstoff Riboflavin, Säureregulator Weinsäure, Vitamin D3. Was ist ZEITPERLEN®54,39 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Korthaus, Claudia: Grundkurs Typografie und LayoutGrundkurs Typografie und Layout , Für Ausbildung, Studium und Praxis - Ausgabe 2020 , Servopumpen > Sportfederung , Auflage: 6. Auflage, Erscheinungsjahr: 20200328, Produktform: Kartoniert, Titel der Reihe: Rheinwerk Design##, Autoren: Korthaus, Claudia, Edition: REV, Auflage: 20006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 345, Themenüberschrift: DESIGN / Graphic Arts / Typography, Keyword: Typographie; Schrift Satz-Zeichen Buchstaben; Makro Mikro Detail; InDesign; Print Web-Fonts; Hand-Buch; Web Digital; Medien-Gestaltung; Gestalter; Kommunikations-Design; Grafik; Ausbildung Studium; Tutorial Anleitung lernen; Grund-Kurs; Corporate Manual, Fachschema: Datenverarbeitung / Anwendungen / Betrieb, Verwaltung~Informatik~Grafik / Layout~Layout~Typografie~Design / Grafikdesign~Grafikdesign, Fachkategorie: Informatik~Unternehmensanwendungen~Grafikdesign, Sprache: Deutsch, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Typografie und Schrift, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 231, Breite: 169, Höhe: 30, Gewicht: 856, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783836240857 9783836228183 9783836217941 9783836212076 9783898424066, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 37006829,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Storck, Timo: Abwehr und WiderstandAbwehr und Widerstand , Dem Grundgedanken des (unbewussten) psychischen Konflikts folgend wird beleuchtet, welche Rolle Abwehrprozesse hierbei spielen. Es wird etwas vom Bewusstsein ferngehalten und zugleich umgearbeitet, sodass es im Erleben auftauchen kann, wenn auch in veränderter Form. Dabei lassen sich unterschiedliche Formen von Abwehrmechanismen unterscheiden sowie Abwehrformationen oder interpersonell strukturiertes Abwehrverhalten. Zu beachten bleibt, wann ein Umgang mit Konflikten als eine Abwehr und wann als eine gelingende Bewältigung zu bewerten ist. Hinzu treten Überlegungen zum Widerstand als Form, in der sich Abwehrvorgänge in Behandlungen zeigen und sich gegen Veränderung richten. , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 202102, Produktform: Kartoniert, Titel der Reihe: Grundelemente psychodynamischen Denkens / Konzeptuelle Kritik, klinische Praxis, wissenschaftlicher Transfer#6#, Autoren: Storck, Timo, Seitenzahl/Blattzahl: 189, Themenüberschrift: PSYCHOLOGY / Psychotherapy / Psychoanalysis, Keyword: Abwehr; Beziehung; Intervention; Psychoanalyse; Psychoanalyse nach Freud; Psychodynamik; Psychodynamische Psychotherapie; Sigmund Freud; Widerstand, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse, Warengruppe: HC/Psychologie/Psychologische Ratgeber, Fachkategorie: Psychoanalyse (Freud), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 203, Breite: 141, Höhe: 15, Gewicht: 233, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme effektiv vor Malware-Attacken schützen? Welche Tools und Maßnahmen empfehlen Experten zur Malware-Erkennung und -Abwehr?
Unternehmen können ihre Systeme effektiv vor Malware-Attacken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Mitarbeiter in Sicherheitsbewusstsein schulen. Experten empfehlen außerdem die Verwendung von Intrusion Detection Systems (IDS), Endpoint Protection Platforms (EPP) und Security Information and Event Management (SIEM) Tools zur Malware-Erkennung und -Abwehr. Es ist auch wichtig, regelmäßige Backups durchzuführen und Incident Response Pläne zu erstellen, um im Falle eines Angriffs schnell reagieren zu können. **
-
Macht Tischtennis moderne Abwehr und klassische Abwehr Sinn?
Ja, sowohl moderne Abwehr als auch klassische Abwehr haben ihre Berechtigung im Tischtennis. Moderne Abwehrspieler zeichnen sich durch schnelle und aggressive Schläge aus, während klassische Abwehrspieler eher auf eine defensive Spielweise setzen und versuchen, ihre Gegner durch ihre hohe Ballkontrolle und Präzision zu überlisten. Beide Spielstile erfordern unterschiedliche Techniken und Taktiken, und es kommt letztendlich auf die individuellen Fähigkeiten und Vorlieben des Spielers an. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was sind Schaden und Abwehr?
Schaden bezieht sich auf den Verlust von Gesundheit oder Ressourcen, der einem Charakter oder einer Einheit in einem Spiel oder einer Kampfsituation zugefügt wird. Abwehr hingegen bezieht sich auf die Fähigkeit eines Charakters oder einer Einheit, Schaden zu reduzieren oder zu verhindern, indem sie Angriffe blockiert, ausweicht oder Widerstand gegen bestimmte Arten von Schaden hat. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.